
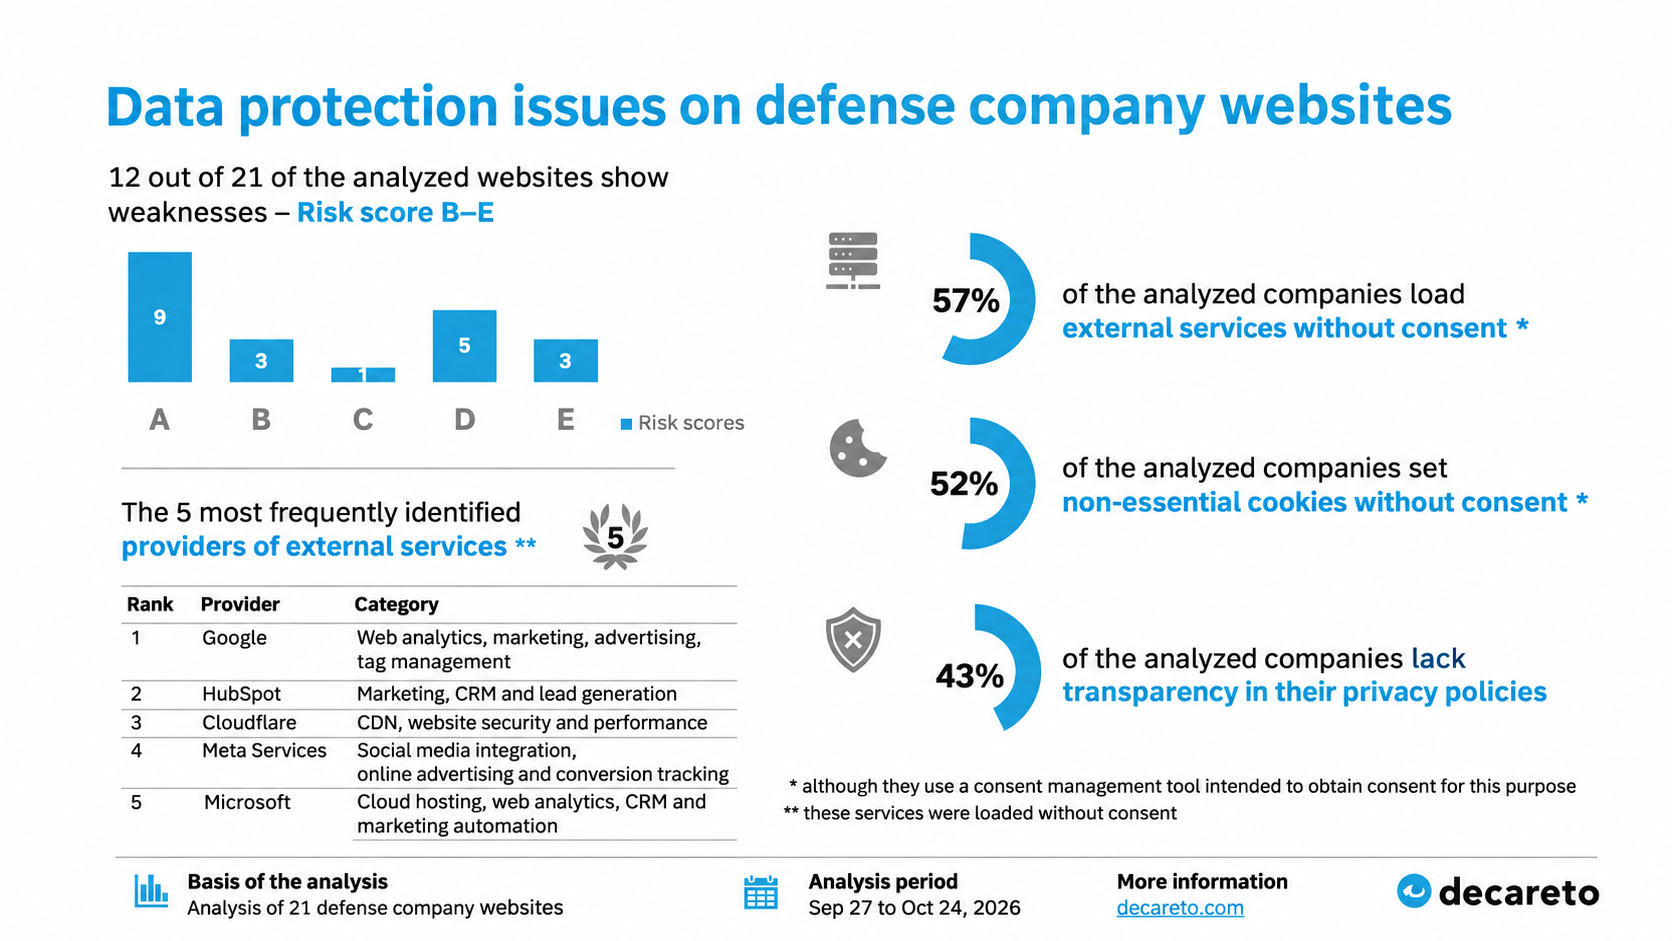
decareto hat die Websites von 21 Unternehmen der Verteidigungsindustrie automatisiert auf Datenschutzmängel untersucht. Das Ergebnis: 57 % weisen technische Schwachstellen auf. Besonders häufig werden externe Dienste und nicht notwendige Cookies bereits vor einer Einwilligung geladen beziehungsweise gesetzt.
Unternehmen der Sicherheits- und Verteidigungsindustrie unterliegen hohen Anforderungen an Informationssicherheit und den Schutz sensibler Informationen. Diese Anforderungen prägen auch den Umgang mit digitalen Technologien. Umso auffälliger sind die Ergebnisse der aktuellen decareto Analyse: Auf zahlreichen Unternehmenswebsites bestehen Defizite bei der Umsetzung datenschutzrechtlicher Vorgaben. Besonders betroffen sind die Einbindung externer Dienste, die Cookie-Konfiguration und die Transparenz der Datenschutzerklärungen.
21 Unternehmen der Verteidigungsindustrie untersucht
Für die Untersuchung analysierte decareto die Websites von 21 Unternehmen der Verteidigungsindustrie hinsichtlich ihrer technischen Datenschutzkonfiguration. Im Fokus standen die Einhaltung der Einwilligungspflichten nach § 25 TDDDG sowie die Transparenz der Datenverarbeitung gemäß DSGVO – insbesondere:
- Einsatz von Consent-Bannern und Consent-Management-Plattformen
- Laden externer Dienste
- Setzen von Cookies
- Vollständigkeit der Datenschutzerklärungen
Die Ergebnisse zeigen, dass Datenschutzmängel trotz eingesetzter Consent-Management-Lösungen auftreten. Insgesamt weisen 12 von 21 Websites (57 %) technische Datenschutzschwachstellen auf.
57 % laden externe Dienste ohne Einwilligung
Externe Dienste werden auf Unternehmenswebsites unter anderem für Webanalyse, Marketing, Werbung und die Bereitstellung von Inhalten eingesetzt. Je nach technischer Einbindung und Verwendungszweck können sie eine vorherige Einwilligung erfordern.
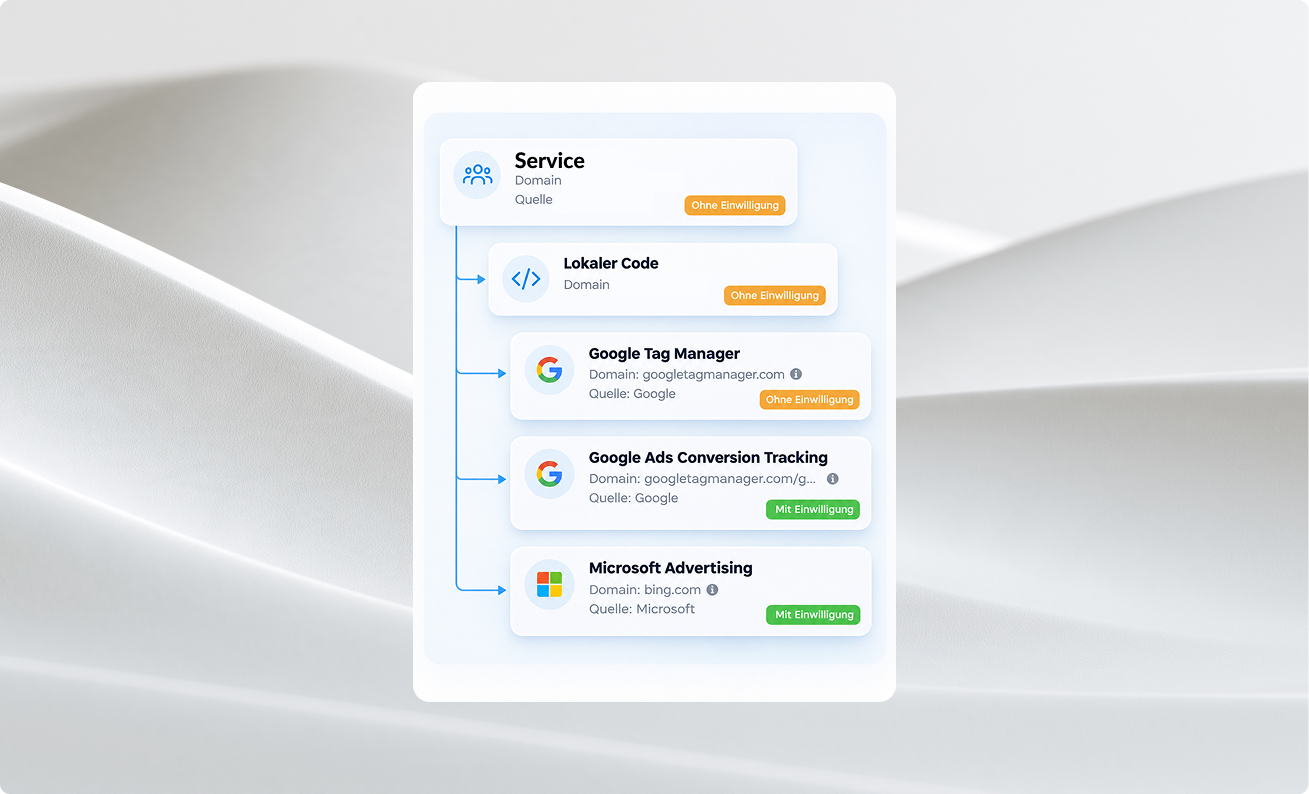
Die Analyse ergab, dass 12 von 21 Unternehmen (57 %) externe Dienste bereits beim Seitenaufruf laden, obwohl noch keine Einwilligung erteilt wurde.
Besonders kritisch ist dies, wenn ein Consent-Banner den Eindruck vermittelt, die Entscheidung der Besucher abzuwarten, die entsprechenden Dienste jedoch bereits vorher aktiviert werden.
52 % setzen nicht notwendige Cookies ohne Einwilligung
Cookies sind eine von mehreren Technologien zur Speicherung oder zum Auslesen von Informationen auf Endgeräten. Nach § 25 TDDDG ist dafür grundsätzlich eine Einwilligung erforderlich, sofern keine gesetzliche Ausnahme greift.
Bei 11 von 21 Websites (52 %) wurden nicht notwendige Cookies bereits vor einer Einwilligung der Besucher gesetzt.
Die Ergebnisse zeigen, dass eine Consent-Management-Plattform allein keine rechtskonforme Cookie-Konfiguration gewährleistet. Entscheidend ist, dass einwilligungspflichtige Technologien bis zur Zustimmung technisch blockiert werden.
43 % mit fehlender Transparenz in Datenschutzerklärungen
Neben der technischen Konfiguration untersuchte decareto auch die Datenschutzerklärungen der Unternehmen.
Das Ergebnis: Bei 9 von 21 Websites (43 %) wurden externe Dienste identifiziert, deren Einsatz in den jeweiligen Datenschutzerklärungen nicht oder nicht eindeutig erläutert wurde.
Damit bestehen möglicherweise Defizite bei den Informationspflichten nach Art. 13 DSGVO. Verantwortliche müssen transparent über die Verarbeitung personenbezogener Daten informieren, einschließlich der Verarbeitungszwecke, Rechtsgrundlagen und Empfänger oder Kategorien von Empfängern.
Google und Marketing-Technologien unter den häufigsten Anbietern
Die Untersuchung zeigt, dass auf den Websites der Verteidigungsindustrie verschiedene externe Technologien eingesetzt werden. Unter den fünf am häufigsten identifizierten Anbietern von Diensten, die ohne vorherige Einwilligung geladen wurden, befinden sich:
| Rang | Anbieter | Kategorien |
| 1 | Webanalyse, Marketing, Werbung, Tag Management | |
| 2 | HubSpot | Marketing, CRM und Lead-Generierung |
| 3 | Cloudflare | Content Delivery, Websicherheit und Performance |
| 4 | Meta | Social-Media-Integration, Onlinewerbung und Conversion-Tracking |
| 5 | Microsoft | Cloudhosting, Webanalyse, CRM und Marketing-Automatisierung |
Google führt die Rangliste der am häufigsten identifizierten Anbieter externer Dienste an, die ohne Einwilligung geladen wurden. Daneben wurden insbesondere Technologien von HubSpot, Cloudflare, Meta und Microsoft festgestellt.
Die gescannten Dienste in der Gesamtübersicht
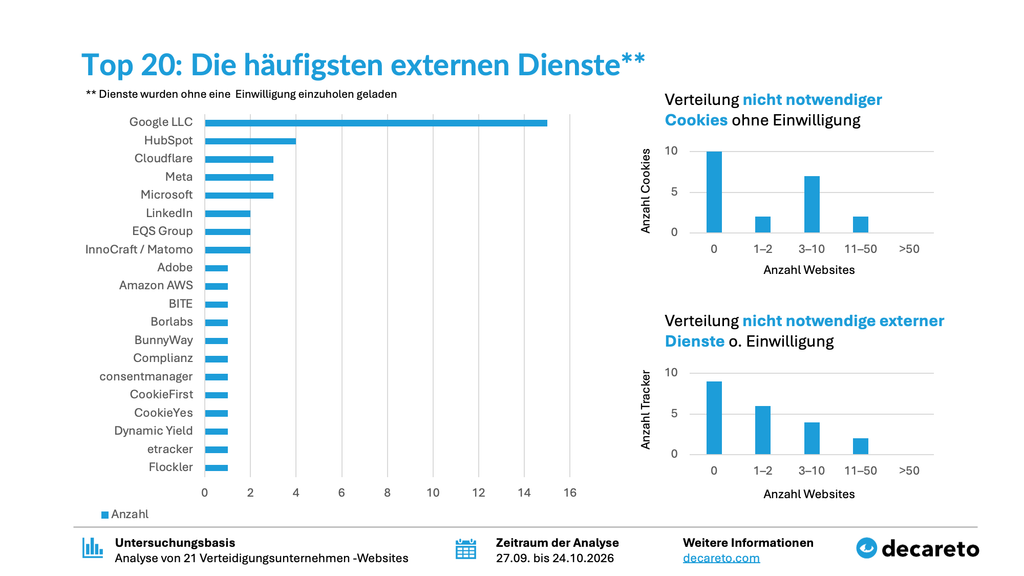
Im Detail betrachtet sind dies die häufigsten Dienste, die wir gescannt und erkannt haben. In der Tabelle befinden sich Dienste, die ohne Einwilligung geladen wurden. Tracking, Webanalyse und Onlinewerbung prägen den Einsatz externer Dienste auf den untersuchten Websites. Besonders häufig vertreten sind Google Analytics, Meta Pixel und Matomo. Der Google Tag Manager gehört mit elf Erkennungen zu den meistgenutzten Technologien.
Ein methodischer Hinweis: Da auf einer Website mehrere Dienste vorkommen können, lassen sich daraus keine Anteile betroffener Websites ableiten. Ebenso lässt sich aus der bloßen Erkennung eines Dienstes kein Datenschutzverstoß ableiten.
Datenübermittlungen in die USA bleiben relevant
Beim Einsatz externer Dienste können personenbezogene Daten an Drittanbieter übermittelt werden, gegebenenfalls auch in Länder außerhalb der Europäischen Union.
Das EU-US Data Privacy Framework ermöglicht unter bestimmten Voraussetzungen Datenübermittlungen an zertifizierte US-Unternehmen. Unabhängig davon müssen die Anforderungen der DSGVO und des TDDDG eingehalten werden. Für einwilligungspflichtige Tracking- und Marketing-Technologien ist weiterhin eine wirksame Einwilligung erforderlich.
Gerade für Unternehmen der Verteidigungsindustrie ist die Kontrolle externer Dienste wichtig, um Datenflüsse nachvollziehen und mögliche Datenschutzrisiken bewerten zu können.
Gesamtbewertung der Websites der Verteidigungsindustrie
Die Gesamtbewertung der untersuchten Websites fällt unterschiedlich aus.
- A: 9 Websites (43 %)
- B: 3 Websites (14 %)
- C: 1 Website (5 %)
- D: 5 Websites (24 %)
- E: 3 Websites (14 %)
Damit weisen 12 von 21 Websites (57 %) Datenschutzschwachstellen auf. Acht Websites (38 %) erhalten sogar einen Risiko-Score von D oder E.
Die Ergebnisse zeigen, dass bei einem erheblichen Teil der untersuchten Unternehmen Handlungsbedarf bei der technischen Umsetzung des Website-Datenschutzes besteht.
Kernergebnisse der Analyse
- 57 % der untersuchten Websites weisen Datenschutzschwachstellen auf.
- 57 % laden externe Dienste vor einer Einwilligung.
- 52 % setzen nicht notwendige Cookies ohne Zustimmung.
- 43 % weisen Transparenzmängel in ihren Datenschutzerklärungen auf.
- Google führt die Rangliste der am häufigsten identifizierten Anbieter externer Dienste an, die ohne vorherige Einwilligung geladen wurden.
Über die Analyse
Für die Analyse untersuchte decareto vom 27. September bis 24. Oktober 2026 die Websites von 21 Unternehmen der Verteidigungsindustrie. Dafür wurde die decareto Plattform zur automatisierten Website-Compliance-Analyse eingesetzt.
Bewertet wurden die technische Umsetzung der Einwilligungsmechanismen, der Einsatz externer Dienste, Cookie-Setzungen sowie die Transparenz der Datenschutzerklärungen. Grundlage waren die Anforderungen der DSGVO, des TDDDG sowie die europäische und deutsche Rechtsprechung zum Einsatz einwilligungspflichtiger Technologien.
Folgende Unternehmen der Verteidigungsindustrie wurden untersucht
Airbus, ARX Robotics GmbH, Dynamit Nobel Defence, ELAC SONAR GmbH, Fr. Fassmer GmbH & Co. KG, GERMAN NAVAL YARDS, Heckler & Koch, HEGGEMANN, Helsing GmbH, HENSOLDT AG, IABG, JUNGHANS Microtec GmbH, MTU Aero Engines, NVL B.V. & Co. KG, PLATH GmbH & Co. KG, Quantum Systems, RENK Group AG, Rheinmetall, Rohde & Schwarz GmbH & Co. KG, TKMS, VINCORION SE